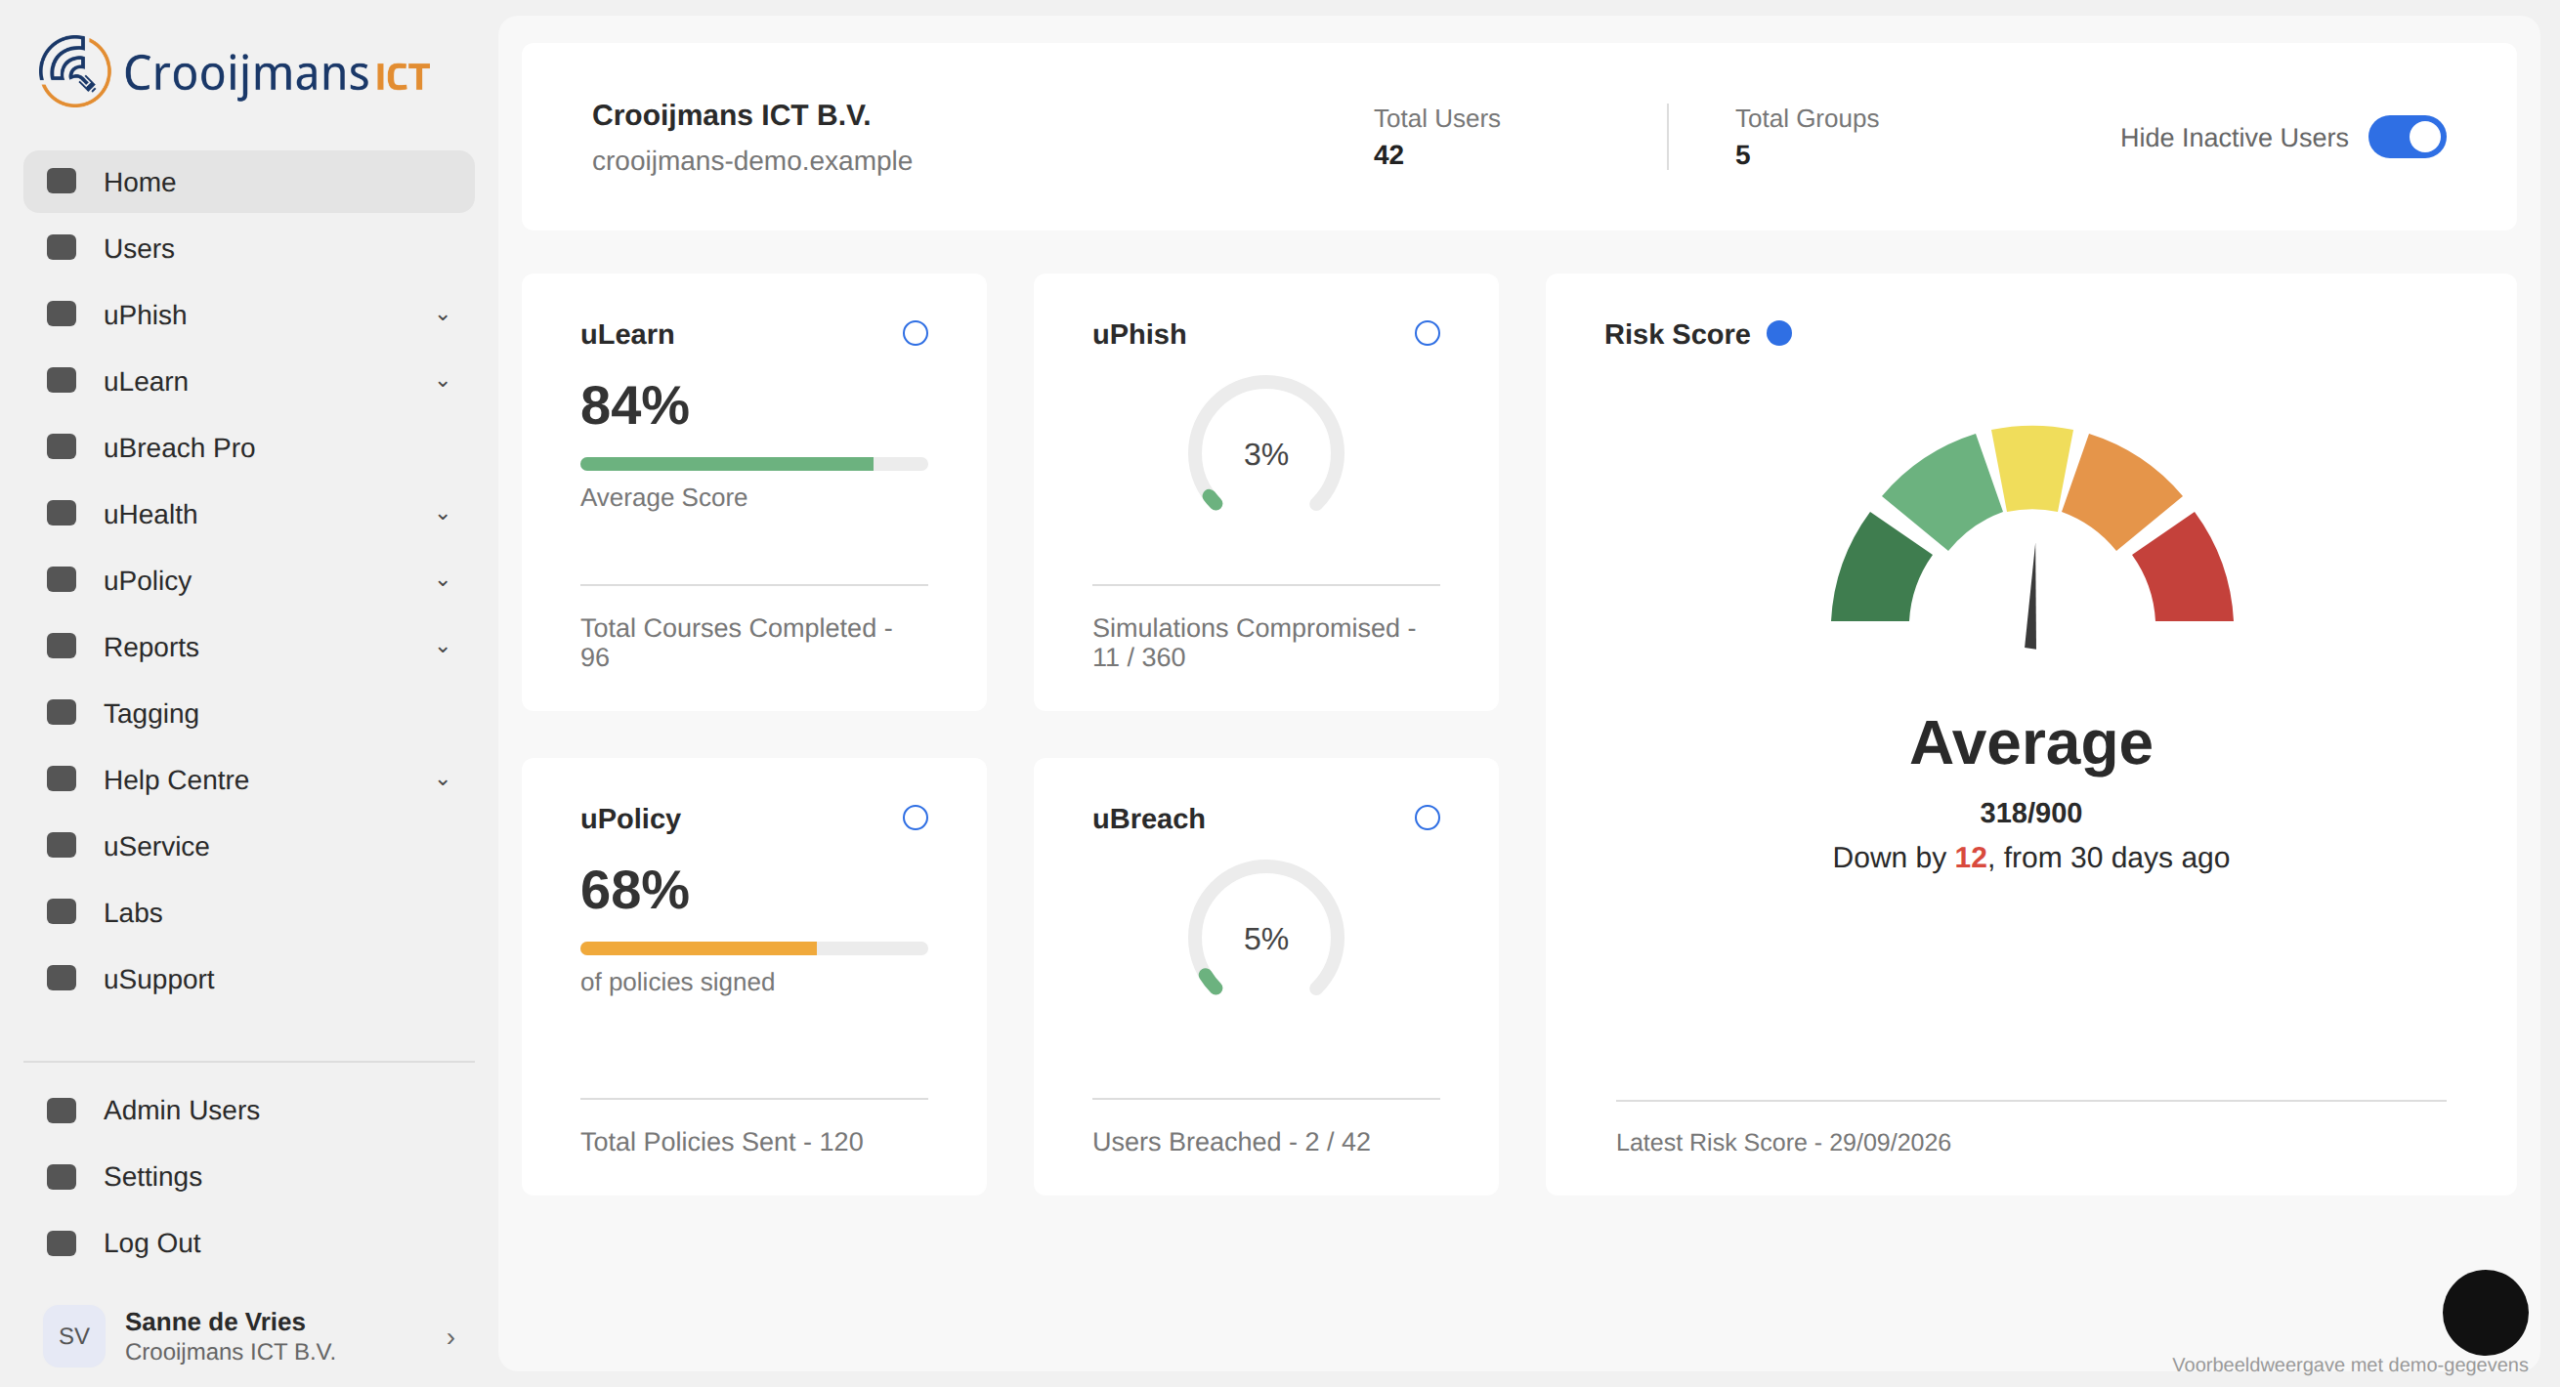

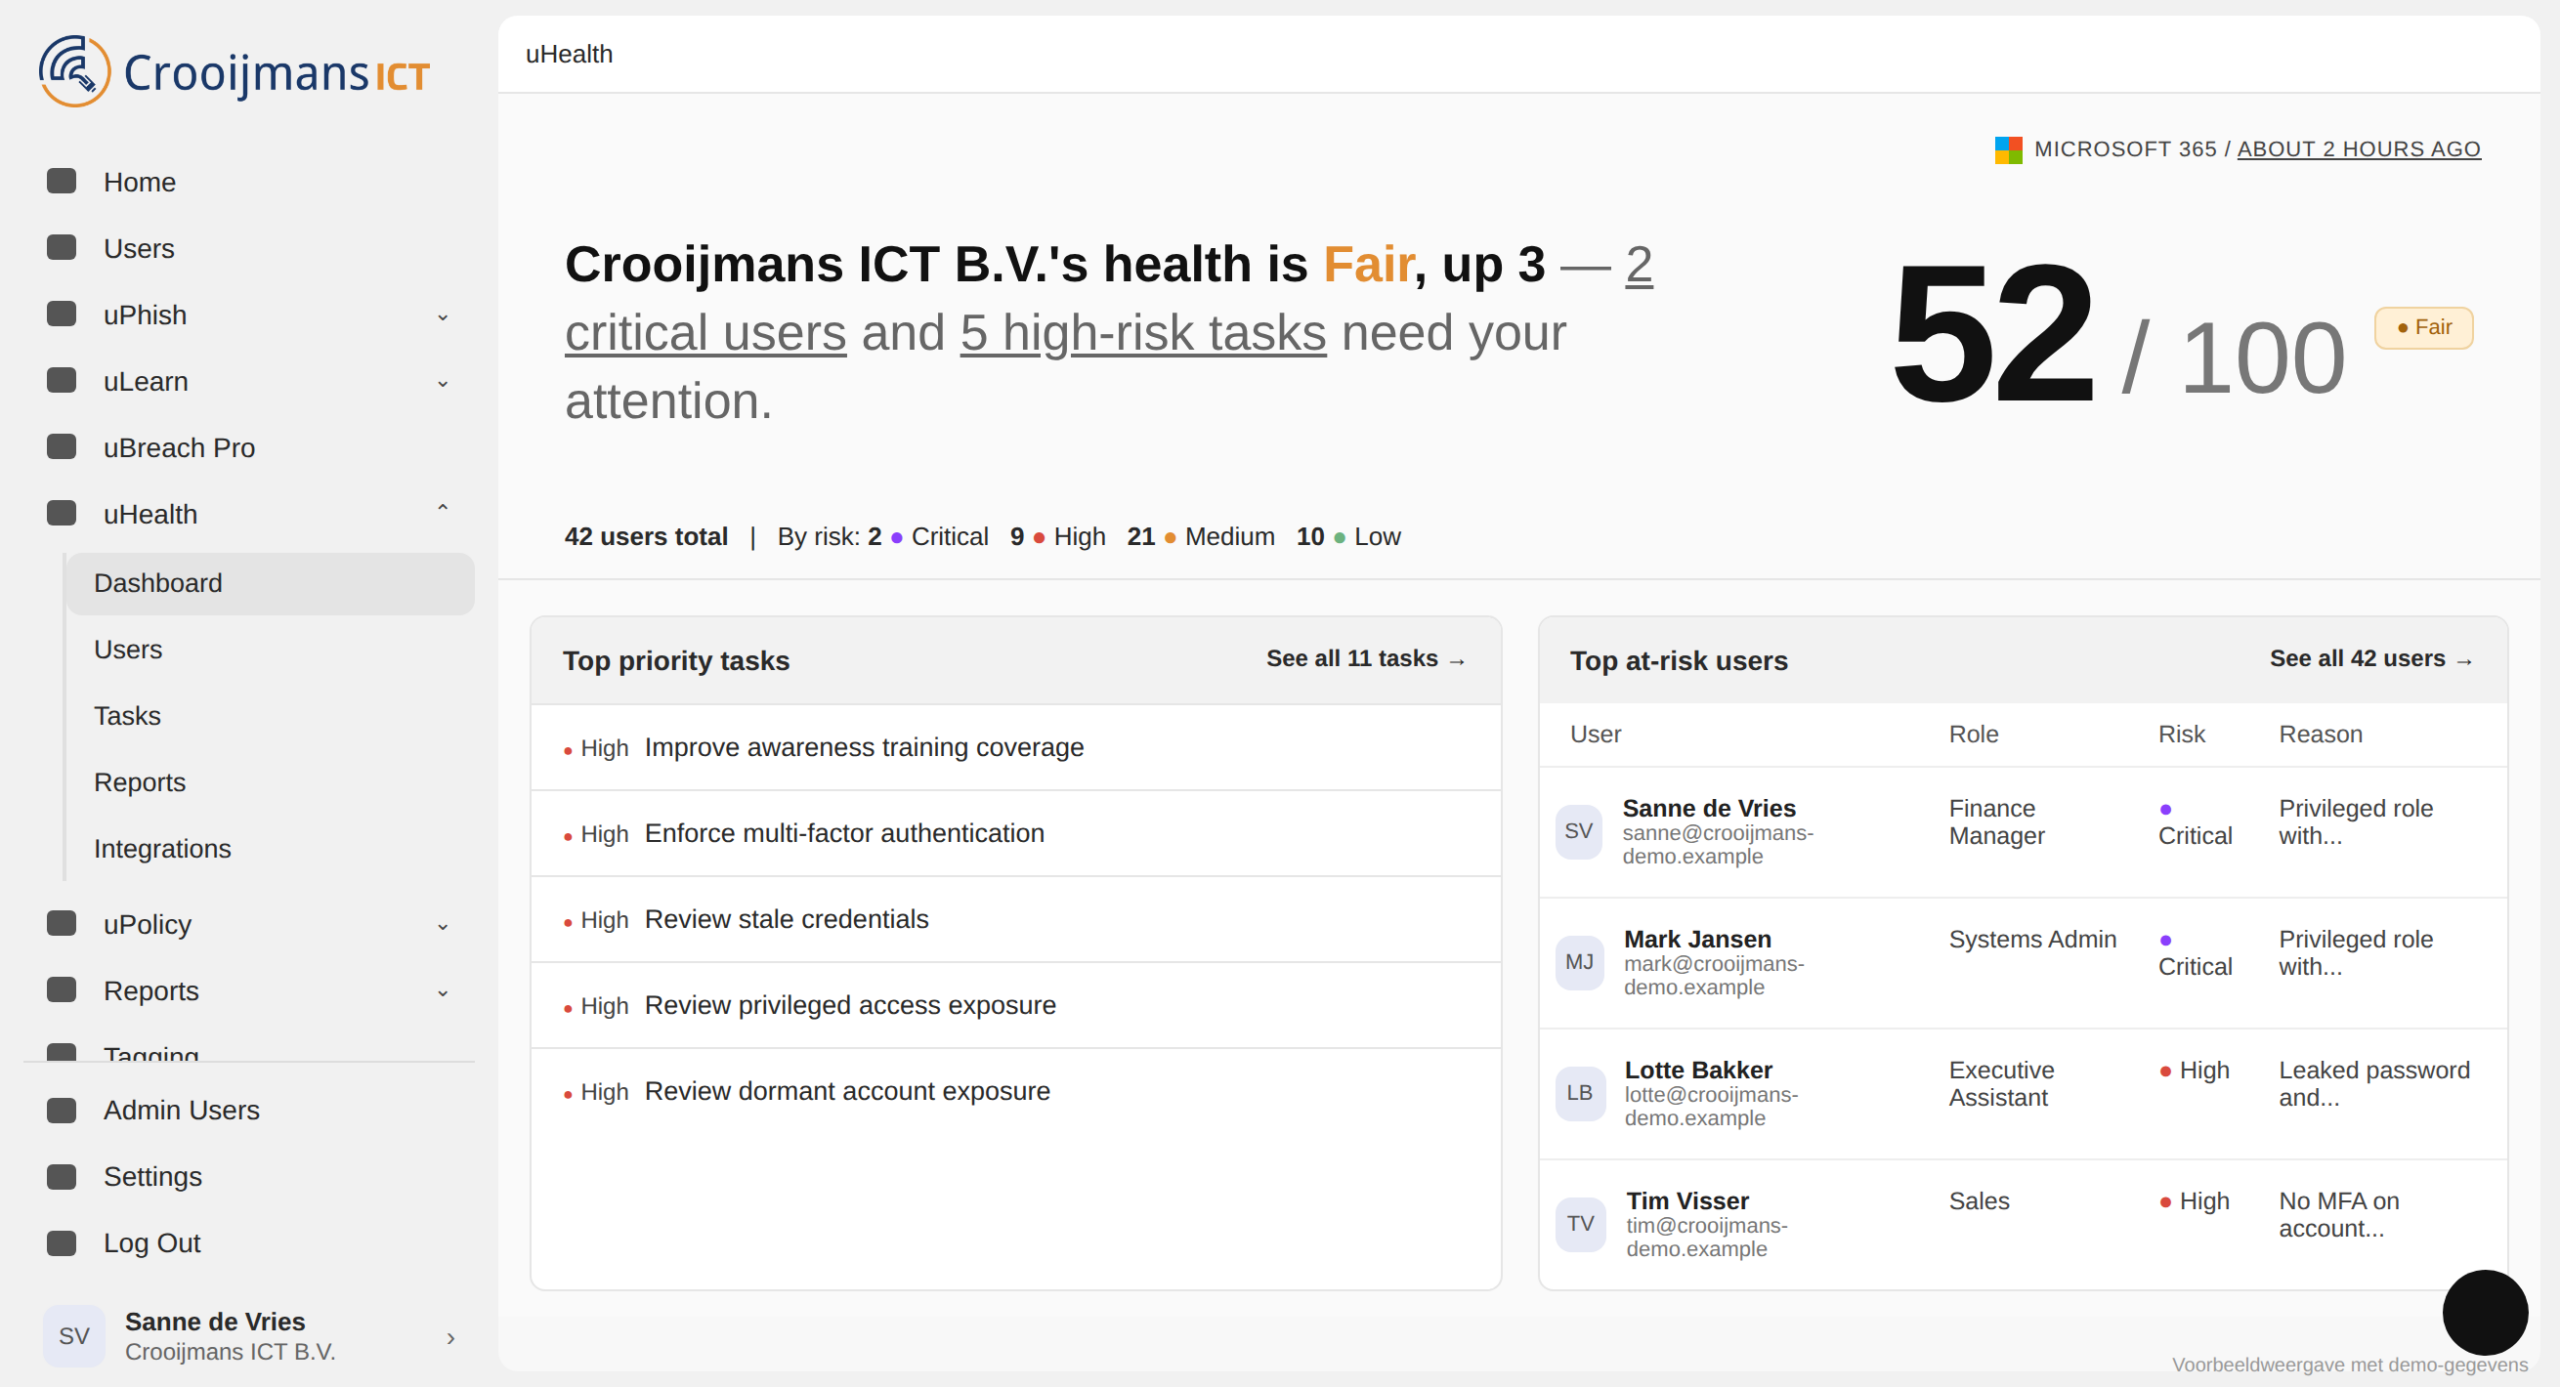
Koppel risicosignalen aan elkaar om inzichtelijk te krijgen wat risico’s zijn en waar prioriteit ligt.
Geef bewustwordingstrainingen op basis van het risico en de kennis per gebruiker.
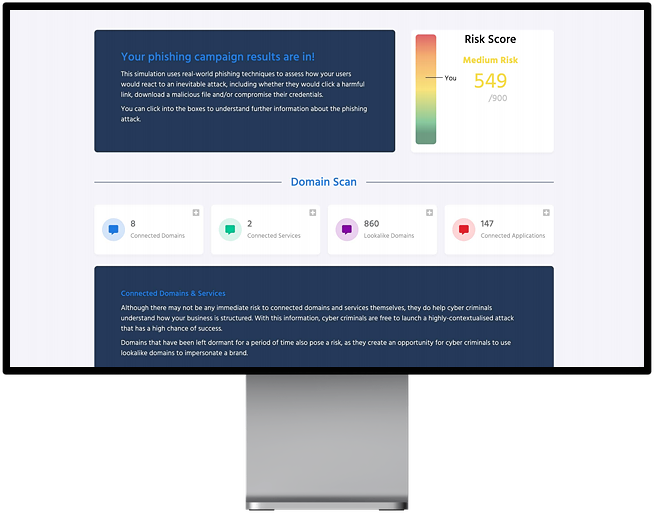
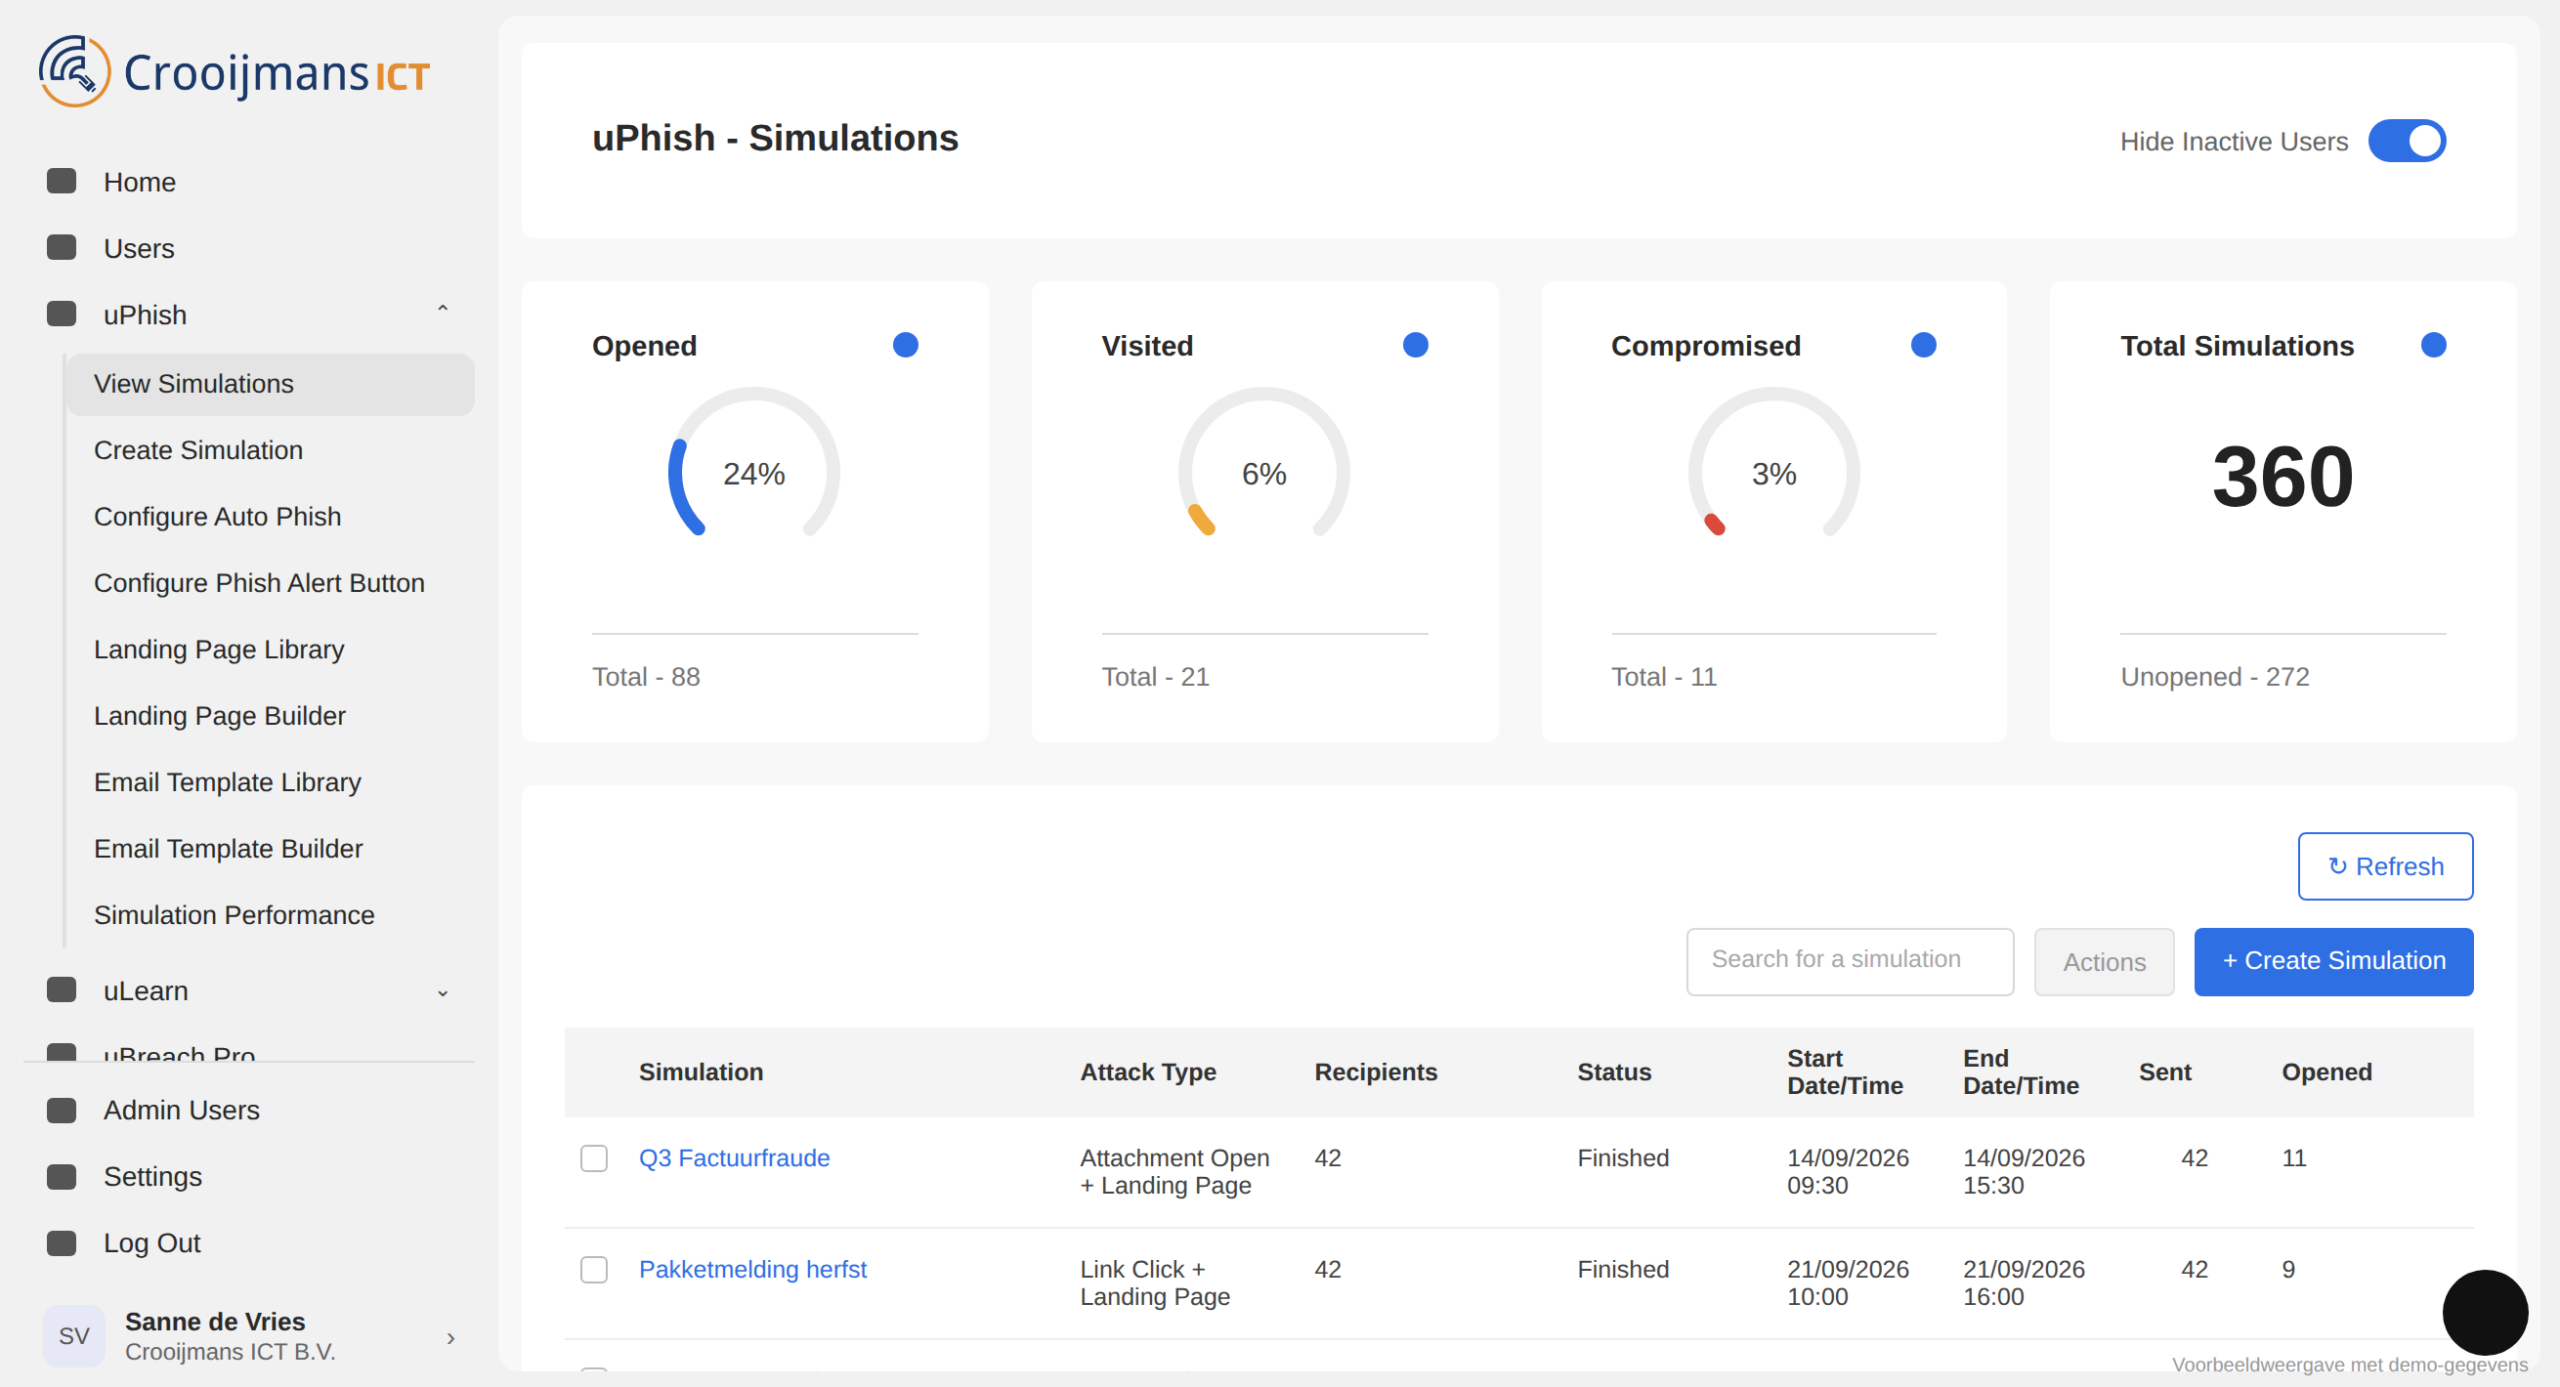
Voer phishing-simulaties uit voor training en alertheid.
Maak en deel beleid binnen je organisatie.

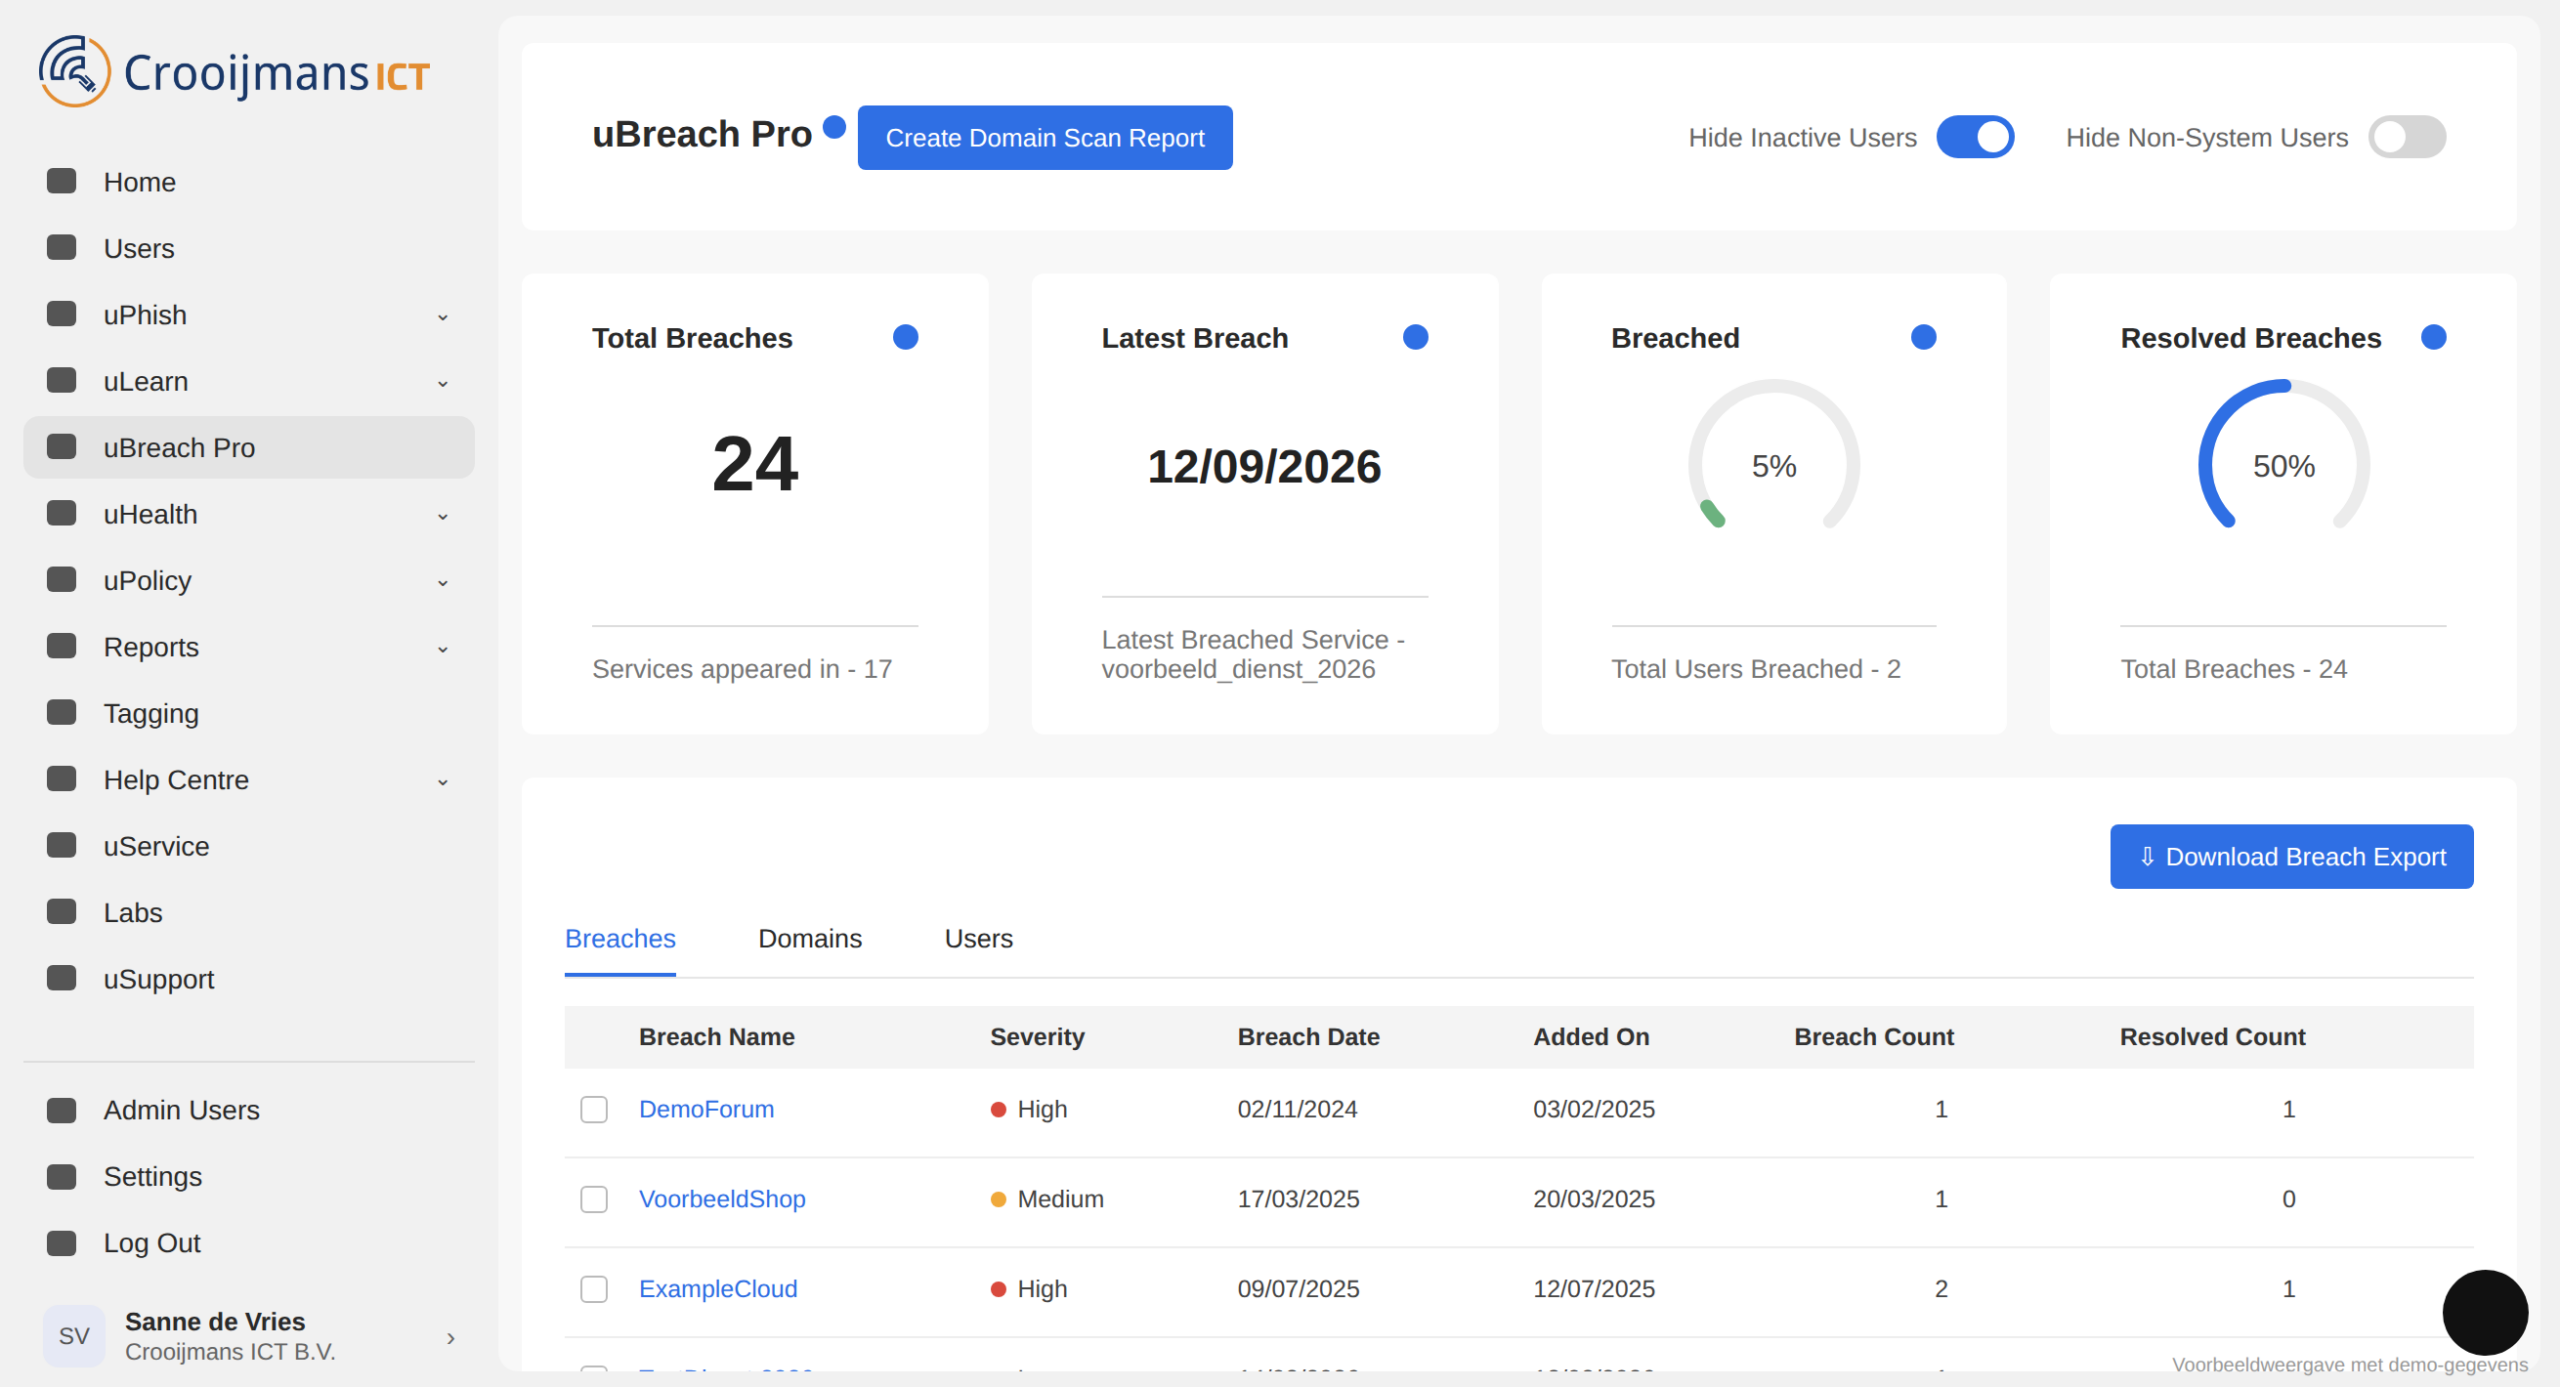
Controleer het dark web op bekende datalekken.
400+ sjablonen die op echte mails lijken.
Simulaties versturen zichzelf op willekeurige momenten.
Eigen sjablonen en landingspagina’s naar wens.
Phish Alert Button: medewerkers melden verdachte mail met één klik.
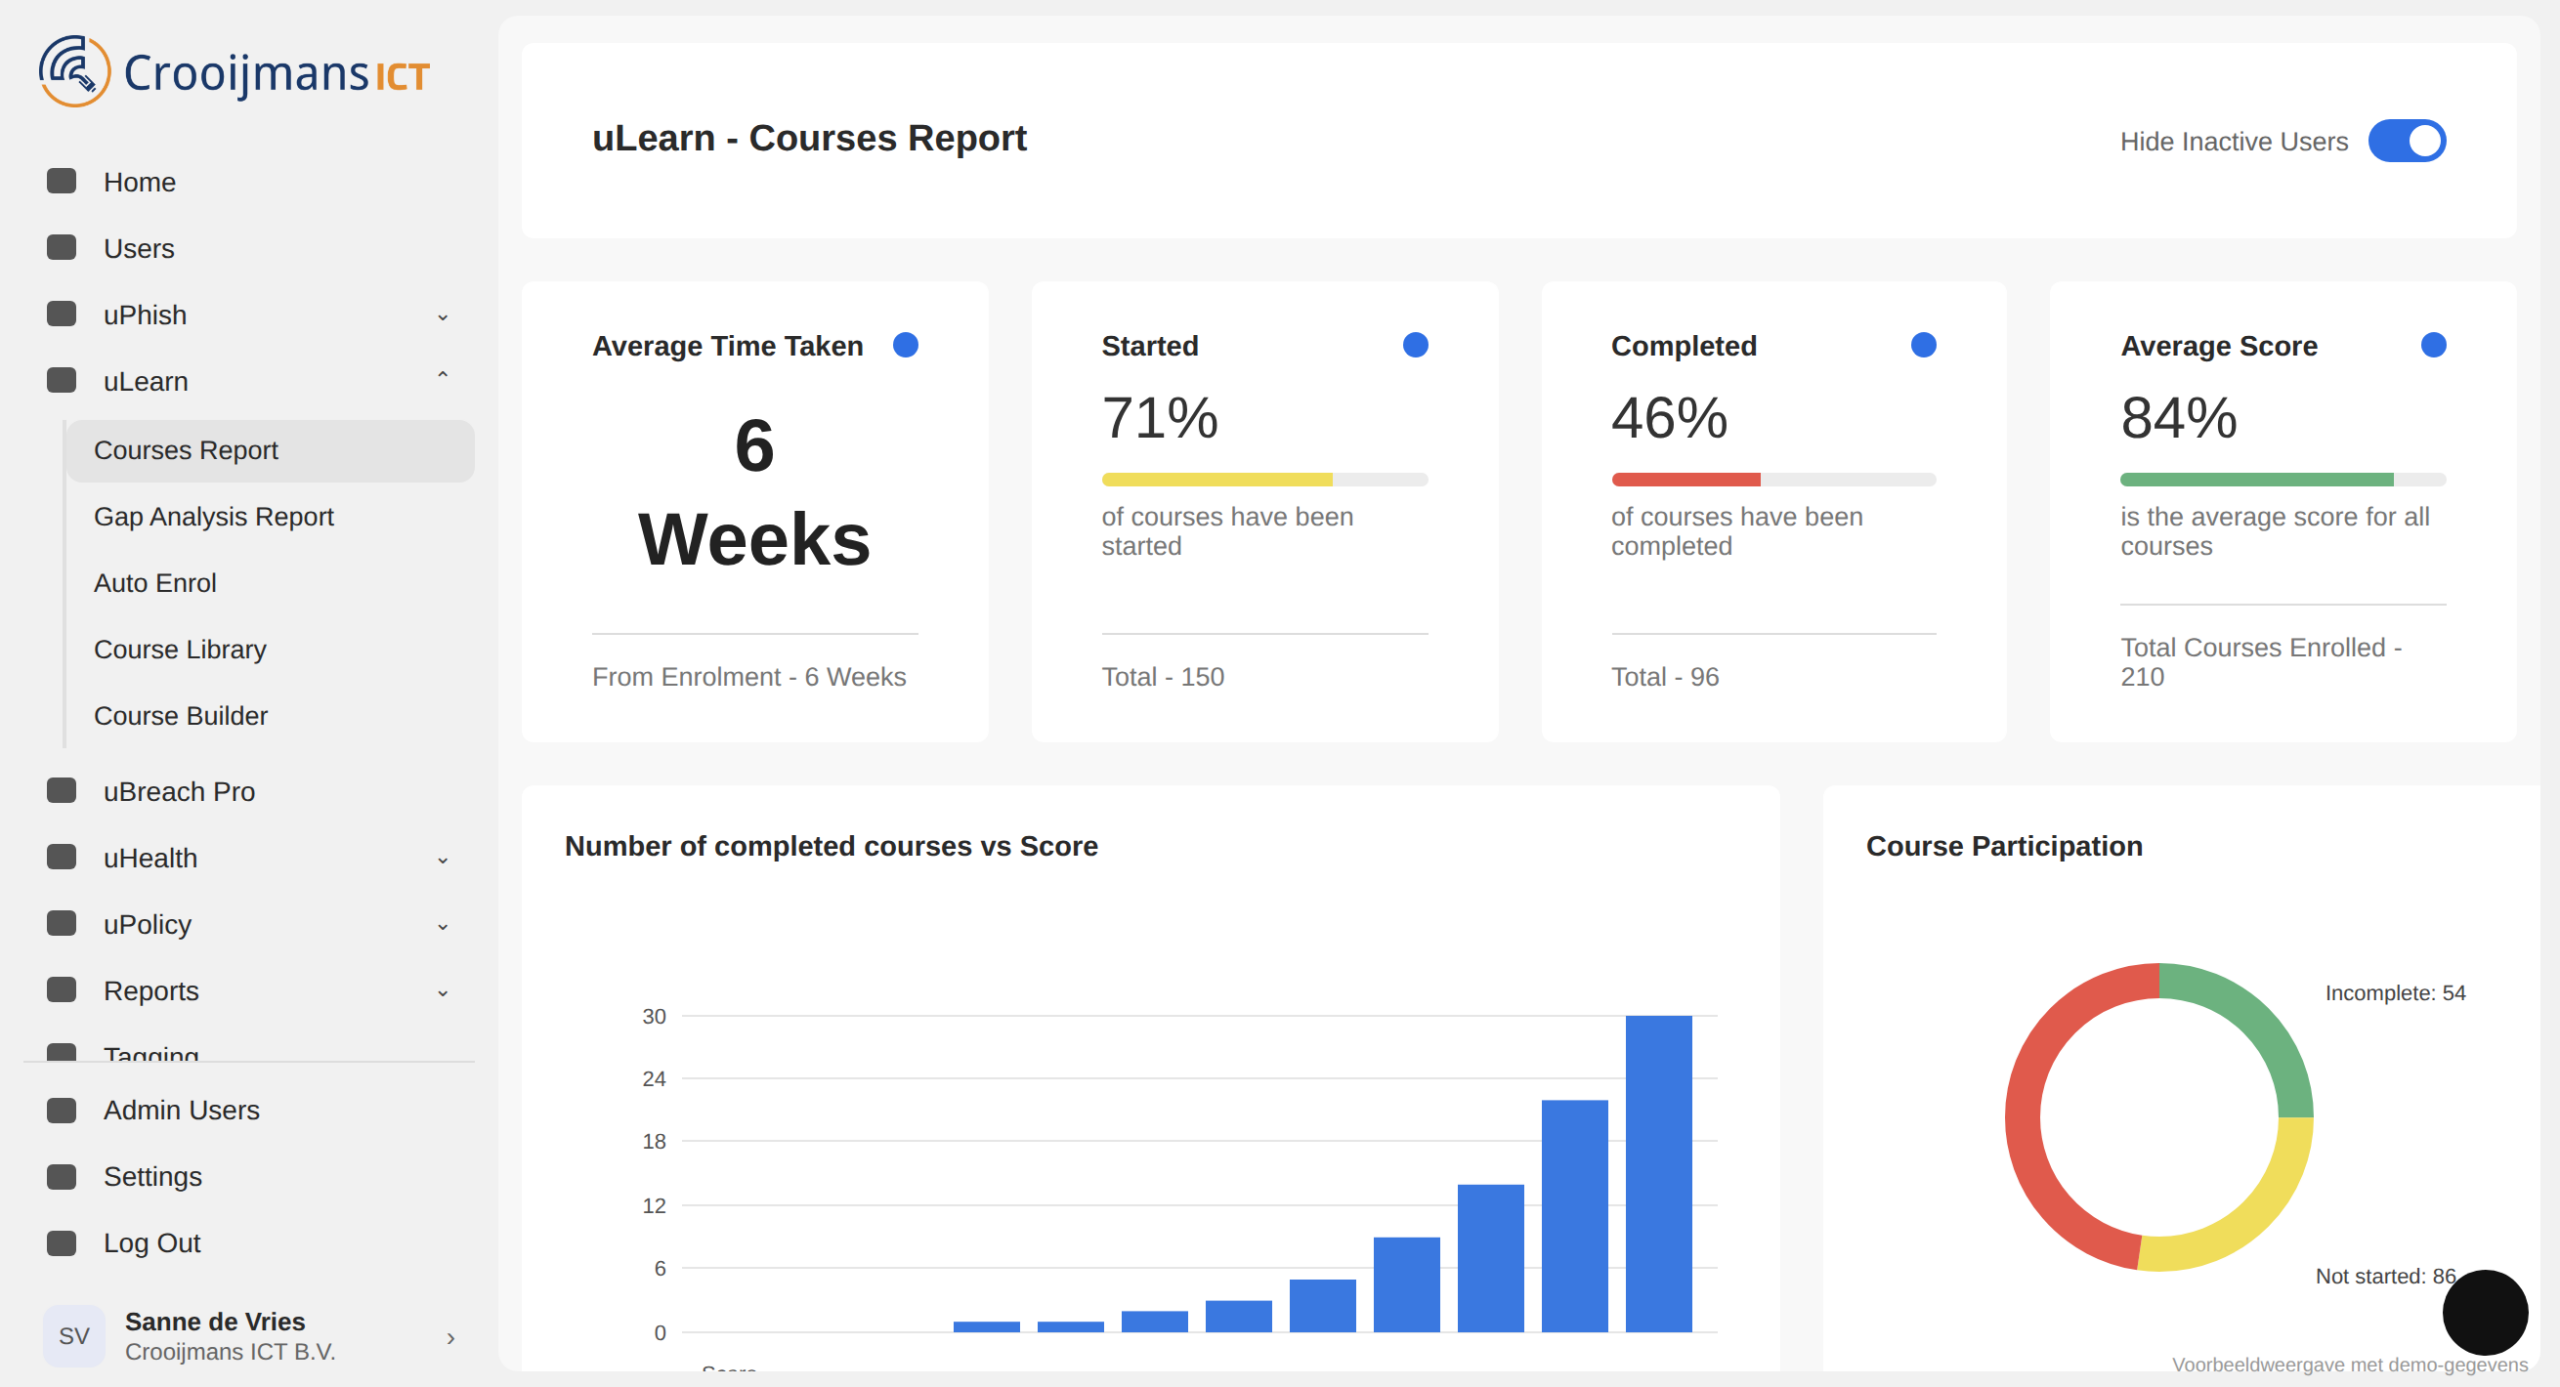
Kennismeting van 36 vragen (ongeveer 15 minuten) als nulmeting.
Cursussen worden vanzelf toegewezen.
Bibliotheek in 15+ talen, maandelijks bijgewerkt.
Eigen cursussen toevoegen.
Wekelijkse scans op bekende datalekken.
Monitoring van bedrijfsdomeinen.
Directe melding bij een nieuw lek.
Opvolging per medewerker, zodat niets blijft liggen.
Beeld op vier punten: Target Value, Awareness, Hygiëne en Access & Privilege.
Herkent risicovolle combinaties.
Prioriteitenlijst per medewerker en taak.
Wij vertalen dit naar concrete acties.
Maak beleid en deel dit met alle medewerkers.
Concept- en versiebeheer.
Laat medewerkers het beleid ondertekenen.
Verschillende templates om direct aan de slag te gaan.